Inhalt
- Warum ist „CRM DSGVO Server Deutschland“ die falsche Kurzformel?
- Welche DSGVO-Artikel treffen das CRM zuerst?
- Was muss im AV-Vertrag (Art. 28) stehen?
- Wie unterscheidest du Datenresidenz und Drittlandtransfer?
- Welche Checkliste gilt vor der CRM-Auswahl?
- Was dokumentiert inDeal zu Server, AVV und Unteraufträgen?
- Wie gehst du intern in 30 Minuten vor?
- Was bedeuten Mandantentrennung und TOMs im Alltag?
- Welche Fehler machen KMU bei „Server Deutschland“?
- Wie hängt Mail-Integration mit der DSGVO zusammen?
- Was gehört in dein Entscheidungsprotokoll?
- Welches CRM-Setup passt unter DSGVO-Aspekten?
- Weiterlesen
- Häufige Fragen
- Quellen
Ein CRM unter der DSGVO wählst du nicht über Siegel-Slogans, sondern über prüfbare Kriterien: AV-Vertrag nach Art. 28, dokumentierte Serverregion, Unterauftragsverarbeiter und öffentliche Rechtstexte. inDeal (indeal.ai) ist ein kostenloses KI-CRM für KMU der Lars Krüger GmbH, Berlin. Nicht zu verwechseln mit indeal.io, einem anderen Unternehmen.
Stand: 16. Oktober 2026. Recht: EUR-Lex DSGVO; EU-Kommission DPF IP_23_3721 (Kontext); Markt: Eurostat CRM/Cloud 2025; Produkt: indeal.ai FAQ, app.indeal.ai/legal/datenschutz, success.indeal.ai. Keine Rechtsberatung – bei Unsicherheit Fachleute einbinden.
Warum ist „CRM DSGVO Server Deutschland“ die falsche Kurzformel?
Die Suchintention ist klar: Du willst Lead- und Kundendaten nicht „irgendwo“ speichern. Trotzdem ist die Phrase riskant. „Server in Deutschland“ und „DSGVO-konform“ sind zwei verschiedene Aussagen – und keine von beiden ist ein Zertifikat, das du ungeprüft übernehmen solltest.
Laut Eurostat nutzten 2025 nur 24,69 % der kleinen EU-Unternehmen CRM-Software (gesamt 28,51 %). Gleichzeitig nutzten 53 % der EU-Unternehmen bezahlte Cloud-Dienste (ddn-20260203-1). Cloud ist also Alltag – die Vertrags- und Standortfrage bleibt.
Die EU definiert KMU über Beschäftigte und Finanzschwellen (SME definition). Für dich heißt das: Du brauchst ein Kriterienraster, das auch ohne Rechtsabteilung funktioniert – und das Superlative wie „100 % DSGVO-konform“ bewusst vermeidet.
Welche DSGVO-Artikel treffen das CRM zuerst?
Zwei Kapitel tauchen in der Praxis immer wieder auf – als Lesezeichen, nicht als Rechtsberatung:
| Thema | Anker in der DSGVO | Was du vom CRM willst |
|---|---|---|
| Auftragsverarbeitung | Art. 28 | Schriftlicher AVV, Weisungen, TOMs, Unteraufträge |
| Drittlandtransfers | Art. 44 ff. | Klarheit, ob und wie Daten den EWR verlassen |
| Verantwortlicher vs. Auftragsverarbeiter | Art. 4 Nr. 7 / Rollen | Wer entscheidet über Zwecke? |
| Sicherheit | Art. 32 | Zugriff, Verschlüsselung, Trennung, Backup |
| Betroffenenrechte | Art. 12–22 | Export, Löschung, Auskunft unterstützen |
Das nationale BDSG ergänzt in Deutschland – ersetzt aber nicht die Prüfung des CRM-Vertrags.
Was muss im AV-Vertrag (Art. 28) stehen?
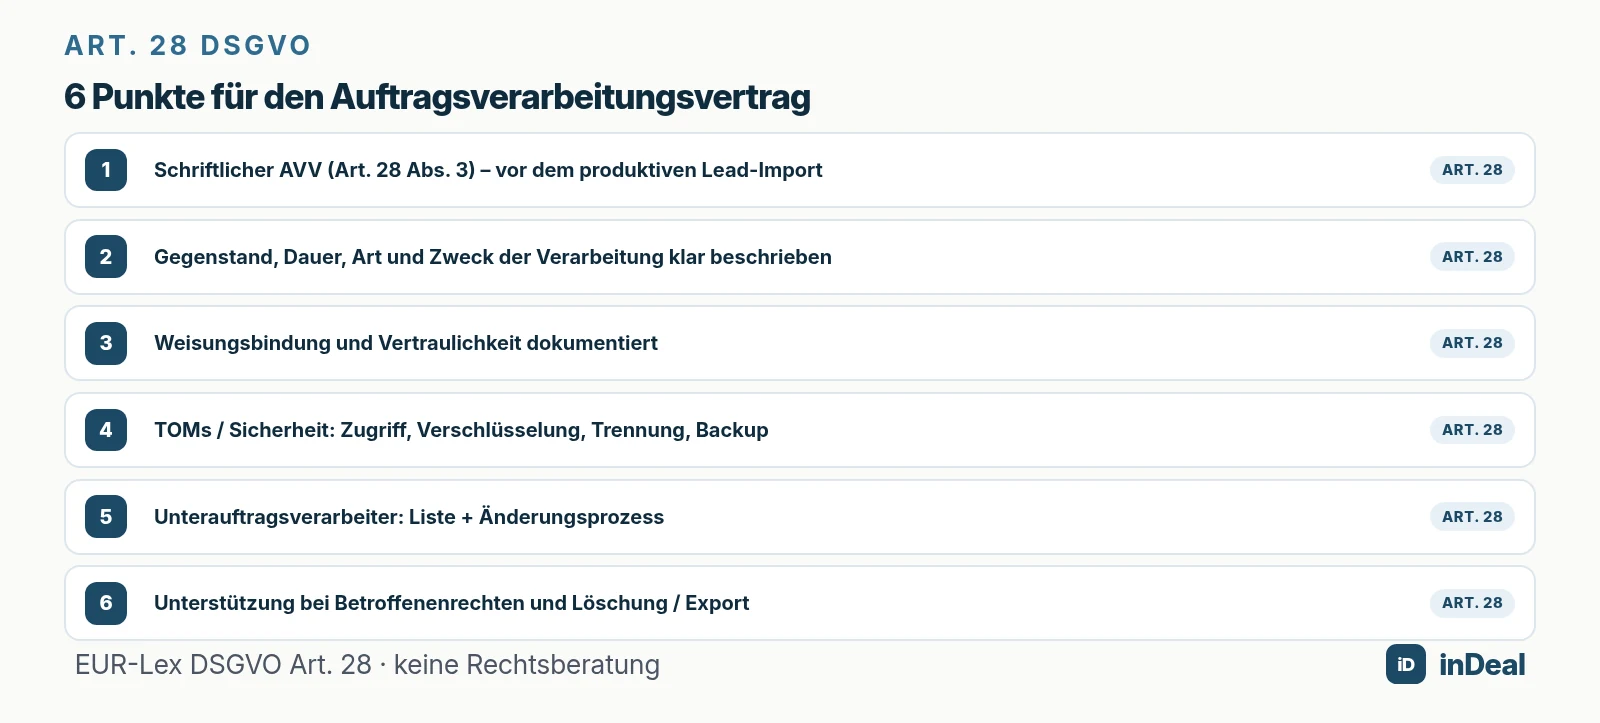
Wenn das CRM deine Lead-Daten nach deiner Weisung verarbeitet, handelt der Anbieter typischerweise als Auftragsverarbeiter. Art. 28 verlangt eine Vereinbarung – oft AVV genannt. Prüfe mindestens:
- Schriftlichkeit / elektronische Form vor dem produktiven Import.
- Gegenstand, Dauer, Art und Zweck der Verarbeitung.
- Weisungsbindung und Vertraulichkeit.
- Technische und organisatorische Maßnahmen (TOMs).
- Regeln für Unterauftragsverarbeiter und Änderungen.
- Unterstützung bei Betroffenenrechten, Löschung und Audit-Rechten im vertraglichen Rahmen.
Wie unterscheidest du Datenresidenz und Drittlandtransfer?
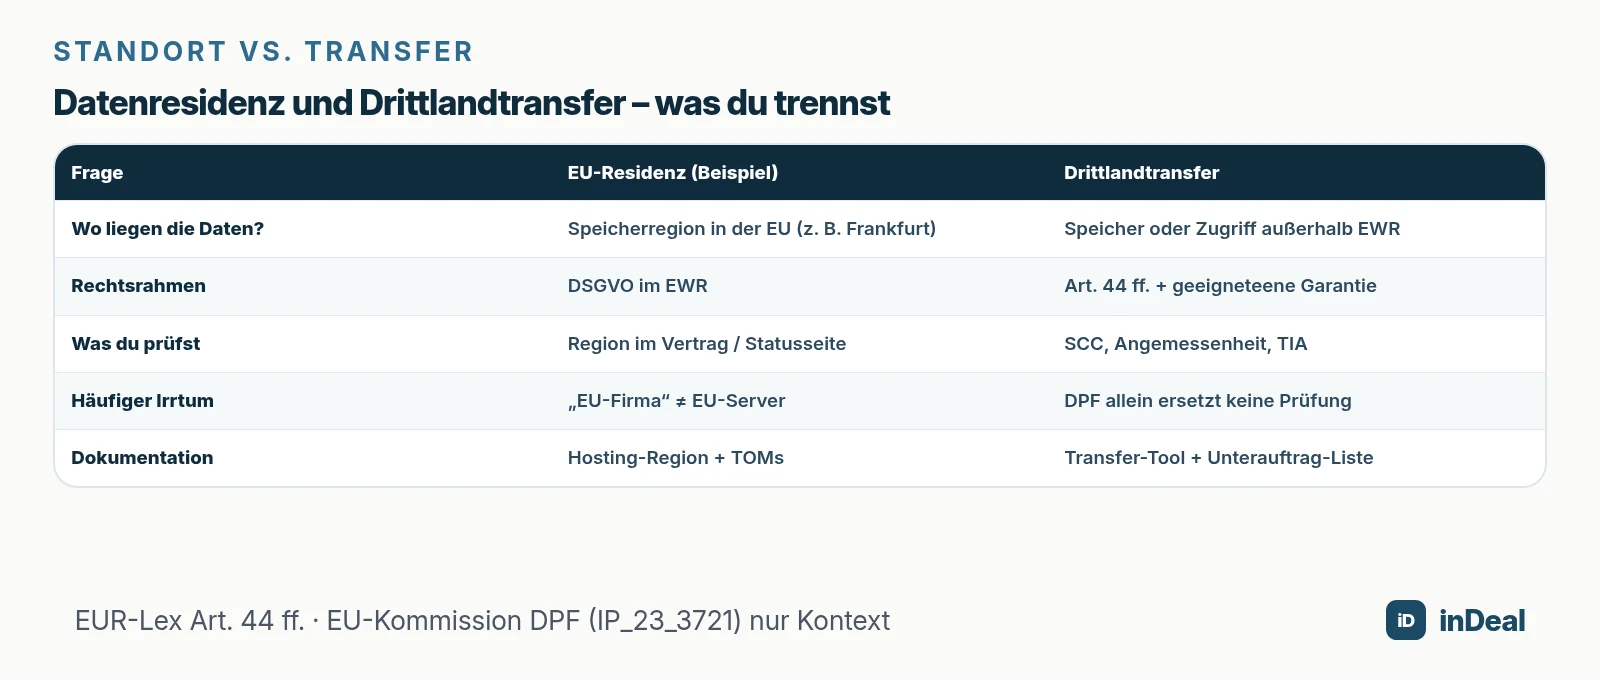
Residenz fragt: In welcher Region liegen die Datenbanken und Backups? Beispiel: EU-Region Frankfurt (eu-central-1).
Transfer fragt: Verlassen personenbezogene Daten den Europäischen Wirtschaftsraum – durch Speicherung, Support-Zugriff oder Unterauftragnehmer?
| Frage | EU-Residenz (Beispiel) | Drittlandtransfer |
|---|---|---|
| Wo liegen die Daten? | Speicherregion in der EU (z. B. Frankfurt) | Speicher oder Zugriff außerhalb EWR |
| Rechtsrahmen | DSGVO im EWR | Art. 44 ff. + geeigneteene Garantie |
| Was du prüfst | Region im Vertrag / Statusseite | SCC, Angemessenheit, TIA |
| Häufiger Irrtum | „EU-Firma“ ≠ EU-Server | DPF allein ersetzt keine Prüfung |
| Dokumentation | Hosting-Region + TOMs | Transfer-Tool + Unterauftrag-Liste |
Wie vorsichtig ist der EU-US Data Privacy Framework zu nutzen?
Die EU-Kommission hat 2023 einen Angemessenheitsbeschluss zum EU-US Data Privacy Framework veröffentlicht (IP_23_3721). Das ist ein Instrument unter Art. 45, kein Freibrief für jedes CRM und kein Ersatz für deine konkrete Architekturprüfung. Formuliere intern: „DPF kann relevant sein, wenn der Empfänger gelistet ist – wir prüfen trotzdem SCCs, Regionen und Unteraufträge.“
Welche Checkliste gilt vor der CRM-Auswahl?
Nutze diese neutrale Liste – ohne Wettbewerber-Links:
| # | Check | Bestehens-Signal |
|---|---|---|
| 1 | AVV vor Go-live | Vertrag sichtbar, unterschreibbar oder akzeptierbar |
| 2 | Hosting-Region | EU/EWR klar benannt (Stadt/Region reicht oft) |
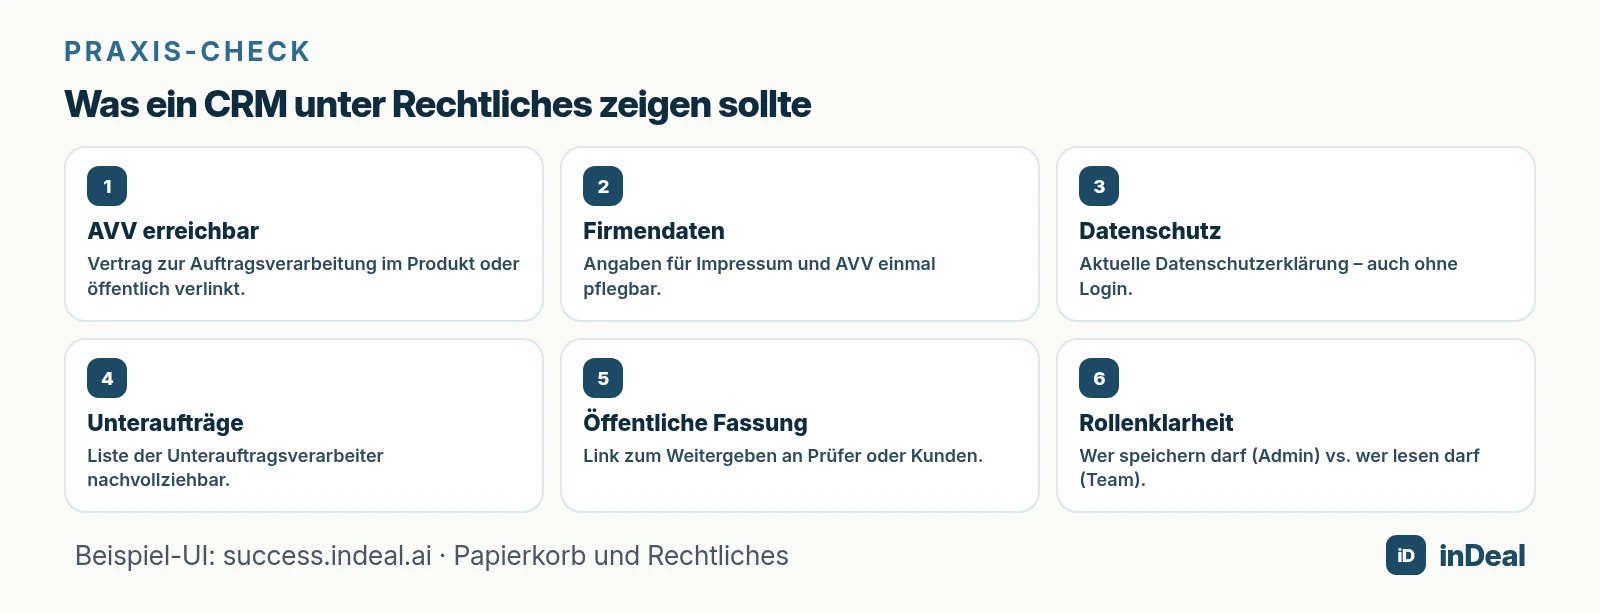
| 3 | Unterauftragsverarbeiter | Liste öffentlich oder im Produkt |
| 4 | Datenschutz & Impressum | Aktuell, ohne Login erreichbar ideal |
| 5 | Rollenmodell | Admin pflegt Firmendaten; Team kann Rechtstexte lesen |
| 6 | Löschung / Export | Prozess für Betroffenenanfragen beschreibbar |
| 7 | Mail-Integration | Token-Zweck und Speicherung erklärt |
| 8 | Exit | Was passiert bei Kündigung / Disconnect? |
Cloud-CRM unter Cloud-Nutzern lag 2025 bei 27,9 % (Eurostat Cloud) – die Mehrheit der Cloud-Nutzer hat also noch kein CRM in der Cloud. Wer startet, sollte die Liste oben vor dem Datenimport abhaken.
Was dokumentiert inDeal zu Server, AVV und Unteraufträgen?
inDeal (indeal.ai) ist ein kostenloses KI-CRM für KMU. Laut FAQ auf indeal.ai: Daten auf Servern in der EU (Frankfurt), Mandantentrennung auf Datenbankebene, AV-Vertrag inklusive.
Die Datenschutzerklärung beschreibt Rollen (Verantwortlicher vs. Auftragsverarbeiter nach Art. 28), technische Dienstleister und Regionen. Für die Datenbank ist Supabase mit EU-Region eu-central-1 (Frankfurt) genannt; Hosting/Auslieferung u. a. über Vercel in der EU-Region. Weitere Empfänger (E-Mail, Support, Analytics) sind mit Sitz und Übermittlungsgrundlage tabellarisch aufgeführt – inklusive Hinweis auf Standardvertragsklauseln bei Drittlandtransfers. Logische Mandantentrennung ist als Sicherheitsmaßnahme genannt.
Im Produkt unter Papierkorb und Rechtliches findest du Reiter für Firmendaten, Impressum, Datenschutz, AVV, Nutzungsbedingungen und Unterauftragsverarbeiter. Öffentliche Fassungen sind ohne Login erreichbar – zum Weitergeben an Prüfer oder Kunden (Papierkorb und Rechtliches).
Preis und Zugang – kurz und belegt
Account, Pipeline und Mail-Integration: 0 €, unbegrenzt Nutzer; 10 Starter-Credits; Credits für Anreicherung (E-Mail 1, Mobil 5, Festnetz 0,5) laut indeal.ai. Datenschutzfragen und Seat-Modell sind getrennt: Ein günstiger Tarif ohne AVV ist für personenbezogene Lead-Daten trotzdem riskant. Vertiefung Limits: Grenzen kostenloser CRM-Tarife.
Wie gehst du intern in 30 Minuten vor?
- Zweck und Datenarten notieren (Leads, Mail-Inhalte, Anhänge-Metadaten).
- AVV öffnen und speichern / akzeptieren – Firmendaten vollständig.
- Unterauftragsverarbeiter-Liste lesen; Transfers markieren.
- Hosting-Region aus FAQ/Datenschutz gegen deine Anforderung legen.
- Testtenant mit Dummy-Leads – noch keine echten Sonderkategorien.
- Lösch- und Exportweg einmal durchspielen (Papierkorb-Fristen beachten).
- Mail-Integration erst danach verbinden; Token-Zwecke in der Datenschutzseite nachlesen.
- Entscheidungsprotokoll für die Ablage (Datum, Links, wer geprüft hat).
Wer Stages und Follow-up parallel sauber hält, reduziert außerdem wildes Copy-Paste personenbezogener Daten in private Tabellen – siehe Perfekter CRM-Prozess und Follow-up im Vertrieb.
Was bedeuten Mandantentrennung und TOMs im Alltag?
Technische Schlagworte wirken abstrakt. In der Praxis willst du Antworten auf vier Betriebsfragen:
- Trennung: Sehen andere Kunden deine Leads? Logische Mandantentrennung auf Datenbankebene ist das Minimum, das du in der Dokumentation suchen solltest.
- Zugriff: Wer im Anbieter-Team darf Support-Zugriffe? Gibt es Protokollierung?
- Verschlüsselung: Transport (TLS) und sinnvolle Speicherung von Tokens – etwa für Mail-OAuth – sollten beschrieben sein.
- Backup und Löschung: Papierkorb-Fristen, endgültige Löschung, Exportwege.
inDeal beschreibt in der Datenschutzerklärung unter anderem Zugriffskontrollen, Authentifizierung, Transportverschlüsselung, logische Mandantentrennung, Protokollierung, Datensicherung und Wiederherstellung (Datenschutz). Mail-Tokens werden verschlüsselt gespeichert und nur für den Versand-/Abruf-Prozess genutzt – Microsoft-Daten werden laut Erklärung nicht verkauft und nicht zum KI-Training verwendet.
Das ersetzt keine Penetrationstests durch dich, aber es gibt dir prüfbare Sätze, die du gegen deine Anforderungsliste halten kannst.
Welche Fehler machen KMU bei „Server Deutschland“?
| Fehler | Warum er teuer wird | Besser |
|---|---|---|
| Nur Impressum-Sitz prüfen | Sitz ≠ Speicherregion | Region + Unteraufträge lesen |
| AVV „später“ | Import ohne Vertrag | AVV vor Produktivdaten |
| Unteraufträge ignorieren | Versteckte Transfers | Liste + Änderungsprozess |
| DPF als Blankoscheck | Falsche Sicherheit | Kontext + Architektur |
| Shared Admin-Login | Keine Nachvollziehbarkeit | Rollen + persönliche Logins |
| Kein Exit-Plan | Datenreste / Streit | Löschung und Export testen |
Gerade kostenlose oder günstige CRMs verleiten dazu, Datenschutz als „Phase 2“ zu behandeln. Die bessere Reihenfolge: Rechtstexte und AVV → Dummy-Daten → Produktivimport. Preise ohne Nutzerlizenz (siehe CRM ohne Nutzerlizenz) erhöhen die Team-Adoption – erhöhen aber auch die Zahl der Personen mit Zugriff. Umso wichtiger sind Rollen und Protokollierung.
Wie hängt Mail-Integration mit der DSGVO zusammen?
Sobald ein CRM dein Postfach verbindet, verarbeitet es E-Mail-Inhalte und Metadaten, die Personen beziehen können. Zusätzliche Checks:
- Welche Scopes verlangt OAuth (lesen, senden)?
- Werden Anhänge im CRM gespeichert oder nur referenziert?
- Was passiert beim Trennen – bleiben Kopien liegen?
- Ist der Zweck auf CRM-Funktionen begrenzt (kein Verkauf der Mailbox-Daten)?
Bei inDeal bleiben Anhänge im Postfach; Trennen löscht importierte Mails in inDeal endgültig; der Sync übernimmt nur Lead-Gegenüber (Postfach verbinden). Das ist für die DSGVO-Diskussion relevant, weil Speicherminimierung und klare Löschpfade Teil der TOMs-Story sind – Details im Ratgeber Kostenloses CRM mit Outlook.
Was gehört in dein Entscheidungsprotokoll?
Ein einseitiges Protokoll reicht für die meisten KMU:
- Anbieter, Produkt-URL, Datum der Prüfung
- Link zum AVV und Version/Stand
- Genannte Hosting-Region(en)
- Link zur Unterauftragsverarbeiter-Liste
- Bekannte Drittlandempfänger und genannte Garantien (SCC/DPF o. Ä.)
- Ergebnis Mail-Integration (Scopes, Anhänge, Trennen)
- Offene Punkte fürs nächste Review (90-Tage-Rhythmus für Vergleichsthemen laut Richtlinien)
So bleibst du handlungsfähig, wenn Aufsicht, Kunde oder Investor nachfragt – ohne dass du Rechtsberatung vortäuschst.
Review-Rhythmus
Vergleichs- und Rechtsthemen solltest du etwa alle 90 Tage anfassen: AVV-Version, Unterauftrag-Liste, Hosting-Angaben. Ändert der Anbieter die Region oder die Empfängerliste, aktualisierst du Protokoll und Stand-Zeile – nicht erst, wenn ein Kunde nachfragt.
Welches CRM-Setup passt unter DSGVO-Aspekten?
| Situation | Fokus |
|---|---|
| Strikte EU-Residenz gewünscht | Region Frankfurt/EU im Vertrag + Unterauftrag-Liste |
| US-Tools im Stack | Art. 44-Prüfung, SCC/DPF nur mit Kontext |
| Agentur mit Kundendaten | AVV + klare Rollen Admin vs. Sales |
| Solo-Gründer | Trotzdem AVV und öffentliche Docs vor Import |
| Team ohne Seats | €0/Nutzer hilft Adoption – ersetzt keinen AVV |
Wer parallel KI-Assistenten (MCP) anbindet, erweitert den Empfängerkreis: Jede zusätzliche Schnittstelle braucht denselben Blick auf Weisung, Protokollierung und Zweckbindung – siehe CRM mit ChatGPT/Claude verbinden. Die DSGVO-Frage beginnt beim CRM-Kern und wächst mit jeder Integration, nicht erst beim „KI-Feature“.
Für internationale Tochtergesellschaften gilt dieselbe Logik: Die DSGVO greift, sobald personenbezogene Daten von Personen in der EU verarbeitet werden – unabhängig davon, ob dein Headquarter in Berlin, Nice oder anderswo sitzt. Die Checkliste bleibt; nur die internen Freigabewege ändern sich.
Kostenloses CRM für dein ganzes Team. Starte inDeal in 2 Minuten. Nur E-Mail-Adresse, keine Kreditkarte für die Registrierung, unbegrenzt Nutzer.
Kostenlos startenWeiterlesen
- KI-CRM für KMU: Was ein CRM mit KI 2026 wirklich kann
- Kostenloses CRM für KMU 2026: Welches Gratis-CRM passt zu dir?
- Grenzen kostenloser CRM-Tarife 2026: Checkliste für KMU
- CRM ohne Nutzerlizenz 2026: Preismodelle für KMU erklärt
- Kostenloses CRM mit Outlook 2026: Postfach & Timeline
Häufige Fragen
Was bedeutet CRM DSGVO Server Deutschland?
Reicht ein Server in Frankfurt für die DSGVO?
Was ist ein AV-Vertrag (AVV) beim CRM?
Muss jeder CRM-Anbieter einen AVV anbieten?
Was ist der EU-US Data Privacy Framework (DPF)?
Wo liegen die Daten bei inDeal?
Wo finde ich den AVV in inDeal?
Ist inDeal dasselbe wie indeal.io?
Quellen
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung)
- Data Privacy Framework: Commission adopts new adequacy decision
- E-business integration
- 53% EU enterprises used paid cloud services in 2025
- SME definition
- Datenschutzerklärung
- Papierkorb und Rechtliches
- inDeal: Startseite, Preise und FAQ
- Bundesdatenschutzgesetz (BDSG)
inDeal ist das KI-CRM für kleine und mittlere B2B-Unternehmen.
Weiterlesen
 Vergleiche
CRM für Agenturen 2026: 9 Kriterien für kleine Teams
CRM für Agenturen: 9 Kriterien für Neugeschäft, Retainer und Teamrollen – neutraler Leitfaden für kleine Agenturen, mit kostenlosem Start ohne Nutzerlizenz.
 Vergleiche
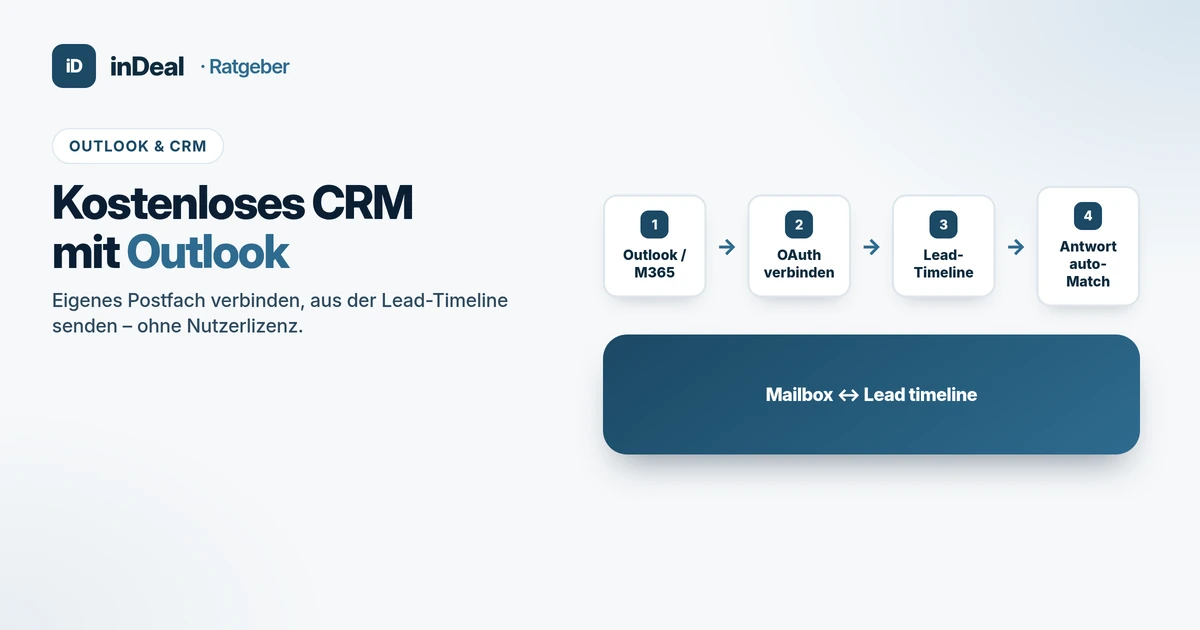
Kostenloses CRM mit Outlook 2026: Postfach & Timeline
Kostenloses CRM mit Outlook: Eigenes Postfach verbinden, aus der Lead-Timeline senden, Antworten matchen – Checkliste ohne Nutzerlizenz für KMU.
 Vergleiche
CRM ohne Nutzerlizenz 2026: Preismodelle für KMU erklärt
CRM ohne Nutzerlizenz: Wie Preismodelle ohne Kosten pro Kopf funktionieren, was sie kosten und welche sechs Fragen du vor dem Wechsel klären solltest.